CYBERSEC 2027 Call for Speaker
活動介紹
CYBERSEC 2027 Call for Speaker
由 iThome 主辦的 CYBERSEC 臺灣資安大會,是亞洲最具指標性的資安盛會與交流平台。三天會期匯聚超過 300 場專業演說、400 家全球知名資安品牌,每年吸引逾 20,000 名國內外資安專業人士與業界領導者共襄盛舉,透過議題交流、跨界對話與趨勢分享,共同驅動產業邁向下一個世代。
CYBERSEC 2027 將於 5 月 4 日至 6 日盛大登場。面對快速變革的科技浪潮與日益複雜的資安威脅,我們將持續鏈結全球資安力量,攜手共創更具彈性與韌性的數位生態圈。
在 CYBERSEC 臺灣資安大會,您將與全球頂尖資安專家同台交流,直擊第一線的攻防實戰經驗,掌握產業領袖獨到的未來趨勢洞察。這些交流與洞察,也持續為打造更堅韌、更安全的數位世界累積動能,回應數位發展的關鍵挑戰。
關於徵稿
CYBERSEC 敬邀全球資安專家、研究學者與業界實務工作者投稿,讓來自實務、研究、技術或產業觀察的見解,在這裡相遇。
資安的進步,來自不同領域的經驗與觀點交流。我們重視真實經驗與具體洞察,期待內容不只提出議題,更能帶給聽眾新的理解與啟發。議程以專業交流與知識分享為核心,避免產品或服務銷售導向。
誠摯邀請您站上 CYBERSEC 舞台,分享您的獨到觀點,與全球資安社群一同思考未來。
投稿原則
- 具體(Be Specific):請提供足夠細節,讓審稿委員能判斷內容的深度、可信度、專業性與具體性。請把篇幅放在「您將傳達什麼」「與會者將學習到什麼」,而不是花大量篇幅說明問題有多嚴重。
- 學習導向(Be Educational):請超越單純喚起意識、解釋名詞的層次。好的演講應讓與會者更能理解知識,進而帶回工作環境做更好的判斷、應用、因應、治理或做出更好的決策。演講內容不應以推廣特定產品、服務或公司為主要目的。
- 說明為什麼是您(Show Why You):好題目本身並不足夠。講者的專業、第一線經驗、原創研究、職責與獨到見解都是審稿委員評估的一部分。
徵稿類別
01
分堂議程
Breakout Session
- 演講時段:2027 / 5 / 4、5 下午、以及 5 /6 上午 & 下午
- 時間長度:每場 30 分鐘
- 投稿條件:國內 / 外之資安研究者、工作者、或資安理念推動者、實踐者。
- 稿件內容:資安議題研究、最新攻擊手法與防禦策略、企業資安管理與防護等實務經驗,或未曾公開發表過的演講內容。
- 講者出席費:
大會將提供每場議程之出席費新臺幣陸仟元整。
*所有議程提供之費用皆含稅
02
深度探討議程
Deep Dive Session
- 演講時段:2027 / 5 / 4、5 下午、以及 5 /6 上午 & 下午
- 時間長度:每場 45 分鐘
- 投稿條件:國內 / 外之資安研究者、工作者,或資安理念推動者、實踐者。
- 稿件內容:扣緊特定資安議題並引導聽眾深度探索,主題無設限,惟稿件應聚焦且深入。投稿時除提供應要求之議程簡介大綱外,也應列出演講內容時間比重分配。
- 講者出席費:
大會將提供每場議程之出席費新臺幣玖仟元整。
*所有議程提供之費用皆含稅
03
CYBERSEC GLOBAL
- 簡要說明:為建構更完善的國際資安資訊交流平台,「CYBERSEC GLOBAL」 匯集國內外資安專家,將演講以影片方式全球直播,讓更多資安專業人士共襄盛舉。除了讓資安知識傳遞突破地域限制,更是您的研究成果躍升國際舞台、提升國際能見度、與全球資安專業人士分享的機會。
- 語言限定:英語
- 如何準備:演講影片將預先錄製,投稿前,請務必下載『CYBERSEC GLOBAL 預錄說明』了解詳情。請點我下載
- 首播日期:2027/5/4、5/5 、5/6 (UTC+8:00)
- 時間長度:每場 30 分鐘
- 投稿條件:國內 / 外之資安研究者、工作者,或資安理念推動者、實踐者。
- 演講內容:資安研究、最新攻擊手法與防禦策略、企業資安管理與防護等實務經驗,或未曾公開發表過的演講內容。
徵稿主題
大會期待匯集多元資安觀點,歡迎各領域專家分享專業知識、研究成果與實務經驗! 為協助投稿者構思演講內容,大會規劃七大資安領域(Knowledge Domains),提供選題與內容規劃方向。
!
以下為參考主題,投稿內容不限於所列主題,歡迎投稿者探索更多議題與投稿方向。
AI Security & Safety
AI Defense, AI Offense, Securing AI, Attacking AI, AI Governance, Autonomous Cyber Defense, Security Agent Orchestration, Autonomous Attack Chains, Agentic AI Security, AI Supply Chain Security, AI Red Teaming, AI Risk & Assurance, AI Evaluation & Continuous Assurance, Agent Accountability & Governance
Threats, Defense & Response
Threat Research, Offensive Security, Security Operations & Detection, Incident Response & Digital Forensics, Living-off-the-Cloud, Adversary Simulation/Emulation, Continuous Security Validation, Autonomous SOC, Detection Engineering, Security Data Pipeline & Telemetry, Recovery Denial & Recovery Attacks, Cloud & SaaS Forensics
Enterprise Security Architecture
Cloud Security, Application & Software Security, Data Security, Enterprise Security Architecture, Cryptography & Trust Infrastructure, AI-generated Code Security, AI-native Software Security, Data Security for GenAI & RAG, Data Access Governance, Post-Quantum Migration
Identity & Access Security
Identity Security, Identity & Access Management, Non-Human Identity, Identity Threat Detection & Response, Agent Identity, Agent Authorization, Fine-grained Authorization, Privileged Access Evolution
Product, Infrastructure & Supply Chain Security
Product & Hardware Security, OT, ICS & Cyber-Physical Security, Supply Chain & Third-Party Security, Secure-by-Design, Product Security Regulation, PSIRT, OT Detection & Response, Safety-Security Convergence, SBOM & VEX Operationalization, Open-source Ecosystem Security
Governance, Risk & Trust
Governance, Risk & Resilience, Privacy & Data Protection, Cyber Policy, Regulation & Digital Trust, Human Factors & Security Culture, Cyber Resilience, Cyber Risk Quantification, Privacy-enhancing Technologies, Synthetic Data & Privacy, Cyber Sovereignty, Human-AI Security Interaction, Deepfake, Deception & Human Trust
Emerging Cybersecurity
Space & Satellite Security, Robotics & Physical AI Security, Drone & Unmanned Systems Security, Autonomous Systems Security
徵稿時程
-
投稿階段
即日起至 11 月 30 日
-
初審結果通知
12 月中下旬
以電子郵件通知投稿者 -
複審結果通知
2027 / 1 月中下旬
以電子郵件通知投稿者 -
演講準備
如稿件確認錄取
將聯絡您準備事宜
聽眾背景
臺灣資安大會的與會者大多為企業界、產業界、政府及學術單位的資訊人員、資安人員、資訊主管、資安技術人員、資訊與資安業界從業人員等。
聽眾期盼
啟發聽眾,促成行動
盡情分享您的知識帶領會眾成長,難能可貴的切身經驗、實際做法、獨到見解,都可能讓您的議程有影響力。
最新攻擊手法與防禦策略
企業資安防護等實務經驗
還未曾公開發表過的演講
No Sales Pitch
我們徵求廠商中立(Vendor Neutral)的演講內容,若您希望透過演說介紹貴公司產品及解決方案特色,藉此開拓商機,歡迎來信與我們聯絡 了解贊助細節。
置入性行銷的內容
演講地點
講者權利義務
1. 投稿與簡報要求
- 請於投稿表單中盡可能詳細地描述您的演講內容。
- 請於投稿表單中說明本場演講的必要性,以及預期帶給聽眾的收穫。
- 如您在學術單位與業界公司行號同時任職,請您於投稿表單內完整列出。
2. 演講內容注意事項
- 注重原創性,聽眾期望從中聆聽到親身經驗、具體可行的實務作法與獨到見解。
- 您必須擁有演講內容的著作權及合法使用之權利;不得侵害他人智慧財產權、隱私權及其他權利。
- 演講內容不得以行銷為導向,亦不要帶有銷售語言。如您希望以贊助商形式參與演講,歡迎來信聯絡我們,將由大會招商組與您聯繫!
3. 簡報製作與繳交
- 大會將提供講者專用的簡報模板。
- 您演講開始的前一週,必須繳交您的簡報檔案供審稿委員備查。
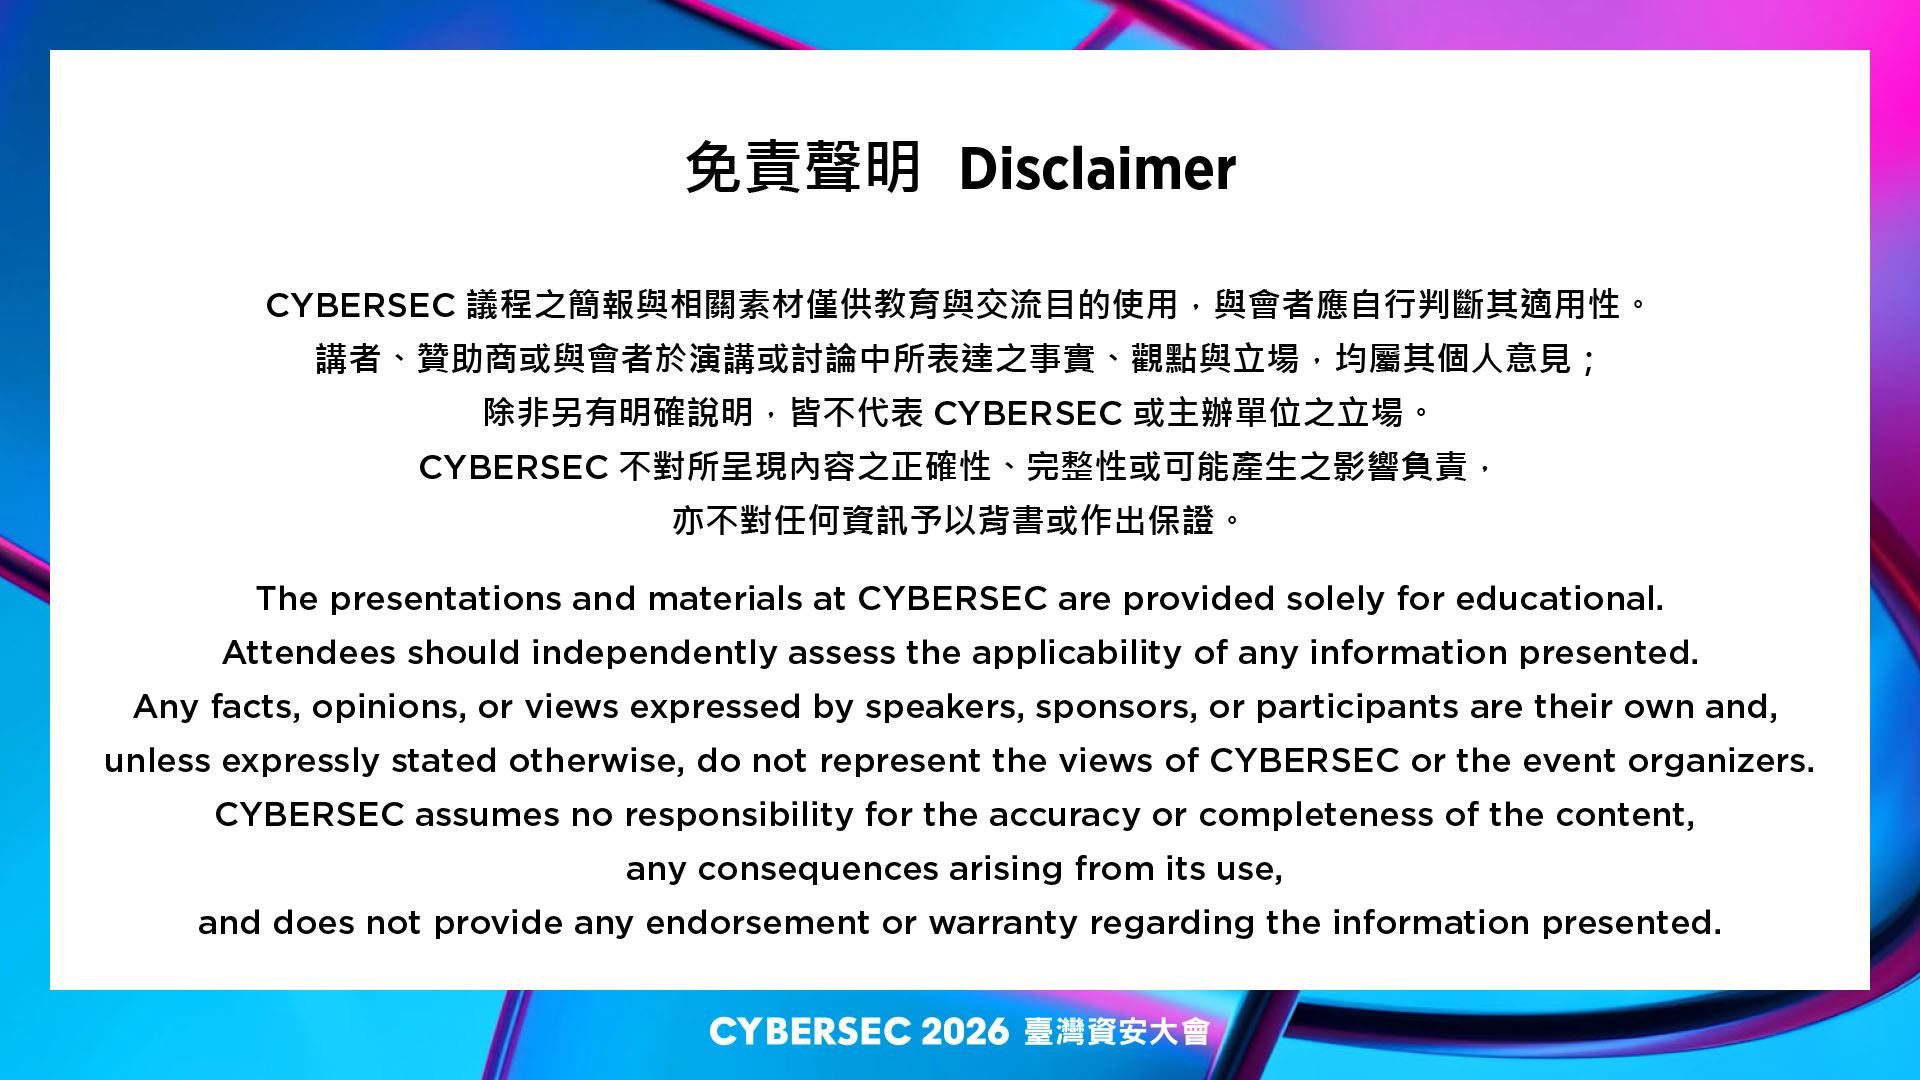
- 現場演講所使用之簡報,第二頁須放置大會提供之免責聲明,並完整保留原始內容,不得刪除、修改、遮蔽或省略。
- 免責聲明將於議程錄取後提供,請依大會提供之版本使用。以下為 2026 年版本示意,僅供參考;2027 年實際內容請以大會後續提供之版本為準。
- 若簡報內容包含他人研究成果、圖片、程式碼或其他受著作權保護之資料,講者必須清楚標註來源與授權資訊,以確保內容合法使用並尊重智慧財產權。若涉及不當表述、侵權,大會有權要求講者修正或移除相關內容,並於必要時調整或取消該場次之演講。
4. 出席費與交通補助
- 出席費:依議程類別提供出席費如下:
- 分堂議程(30 分鐘):新臺幣陸仟元整(含稅)
- 深度探討議程(45 分鐘):新臺幣玖仟元整(含稅)
- 若該場議程由兩位講者共同演說,出席費將由兩位講者均分
- 交通補助:居住海外之講者得申請交通補助,每人最高補助美金壹仟元整。補助金額已包含出席費,恕不再另行提供額外出席費。
- 僅親臨現場發表演講之講者可獲得出席費與交通補助,未上台之共同作者將不提供任何費用。
5. 講者專屬服務
- 演講當日,大會將提供講者休息室,並備有午餐、茶水點心、無線網路及電源插座。
- 活動前,大會將提供講者行前通知,內容包含報到流程、會議室設備、簡報測試時間及其他演講相關注意事項。
- 所有出席講者皆可獲得大會紀念贈品乙份。
6. 大會權利與規定
- 大會保有修改議程及調整時段的權利。
- 大會可於活動宣傳中使用您提供的個人照片、個人簡介、議題簡介等。
- 若講者未遵守以上規範,或演講內容與原提交資料嚴重不符,大會得視情節採取警示、取消講者資格,或未來不再錄取等措施。
ORGANIZED BY !